هجمات ClickFix الخبيثة تخدع مستخدمي ماك ووندوز لاختراق أجهزتهم بأنفسهم
ما هي هجمات ClickFix وكيف تتسلل إلى الأجهزة؟
شهدت الساحة التقنية مؤخراً انتشاراً متزايداً لنوع جديد ومضلل من التهديدات الأمنية السيبرانية يُعرف باسم هجمات ClickFix. يستهدف هذا الأسلوب الخبيث مستخدمي أجهزة Mac وWindows على حد سواء، واعتمد بشكل أساسي على أساليب الهندسة الاجتماعية الحيلية لتضليل المستخدمين وإقناعهم بتثبيت برمجيات ضارة بأيديهم دون الحاجة لثغرات معقدة.
إعلانات وهمية تستهدف مستخدمي المنصات الشهيرة
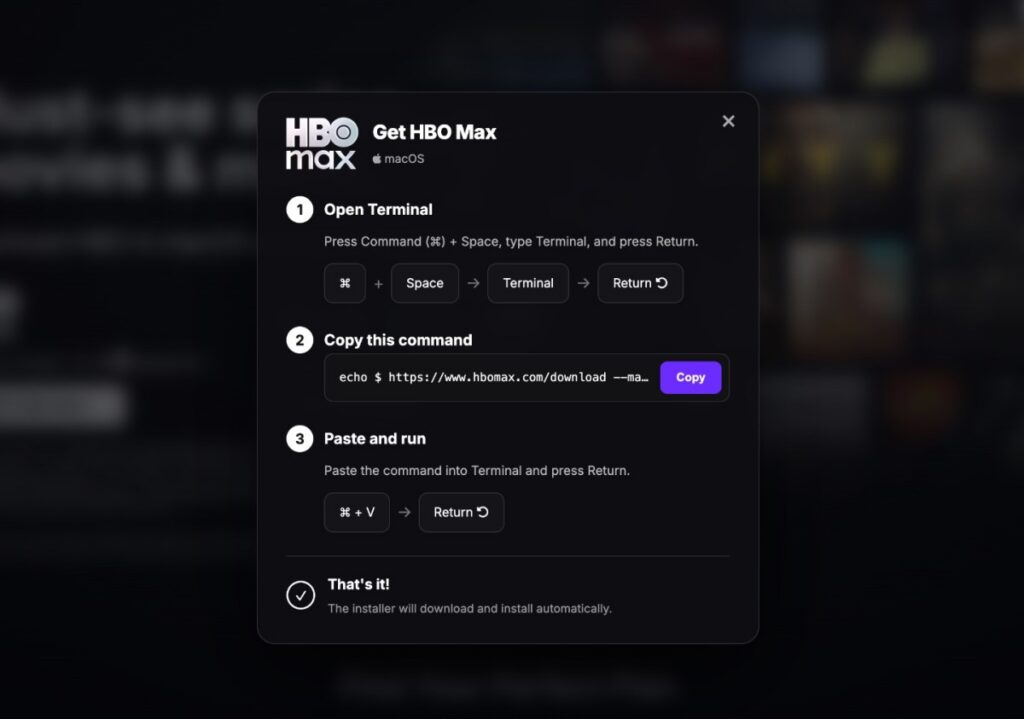
وفقاً للتقارير والأخبار التقنية الأخيرة، تم رصد هذا التهديد مؤخراً من خلال إعلانات مزيفة لخدمة البث HBO Max جرى تداولها ونشرها على منصة Reddit خلال الأسبوع الماضي. فعندما ينقر المستخدم على الإعلان الخبيث، يتم توجيهه إلى صفحة تظهر تنبيهاً وهمياً يدّعي وجود مشكلة تقنية، ويدعو المستخدم إلى نسخ أمر برمجي معين ولصقه في موجه الأوامر بجهازه لإصلاح الخطأ فوراً.
خطورة الأسلوب وأهمية الحذر السيبراني
تكمن الخطورة الفائقة في هذا الخدع السيبراني في كونه يجعل المستخدم يخترق جهازه بنفسه، مما يتجاوز بعض طبقات الحماية البرمجية في نظام التشغيل. وللحفاظ على أمان أجهزتك وبياناتك الشخصية، يُفضل الالتزام بالتعليمات التالية:
- تجنب تشغيل الأوامر المجهولة: الامتناع التام عن نسخ أي نصوص أو أوامر برمجية من صفحات غير موثوقة ولصقها في موجه الأوامر الخاص بنظامك.
- التأكد من مصادر الإعلانات: الحذر الشديد من الإعلانات الترويجية التي تدعي وجود أخطاء في التشغيل وتطلب منك خطوات يدوية لإصلاحها.
- الوعي التقني: التذكر الدائم بأن الخدمات والمنصات الرسمية لا تطلب أبداً من المستخدمين تشغيل أوامر برمجية يدوية لمعالجة مشاكل عرض المحتوى.
المصدر: اقرأ الخبر الأصلي