اختراق سيبراني يستهدف ناقلات نفط متجهة للولايات المتحدة والسيطرة على أنظمتها الملاحية
ملخص الخبر
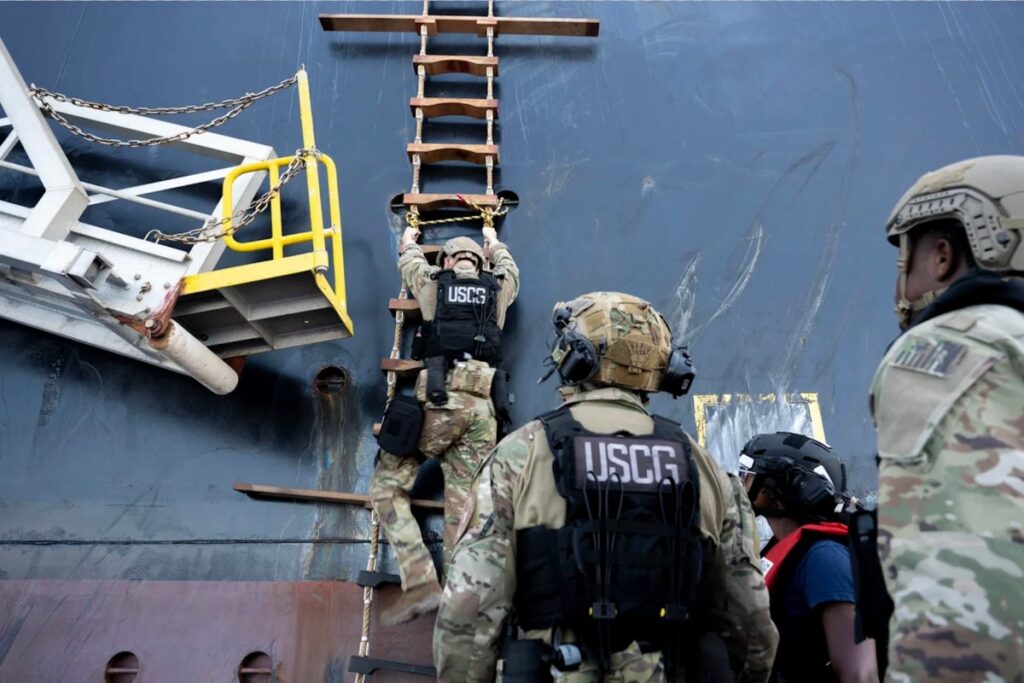
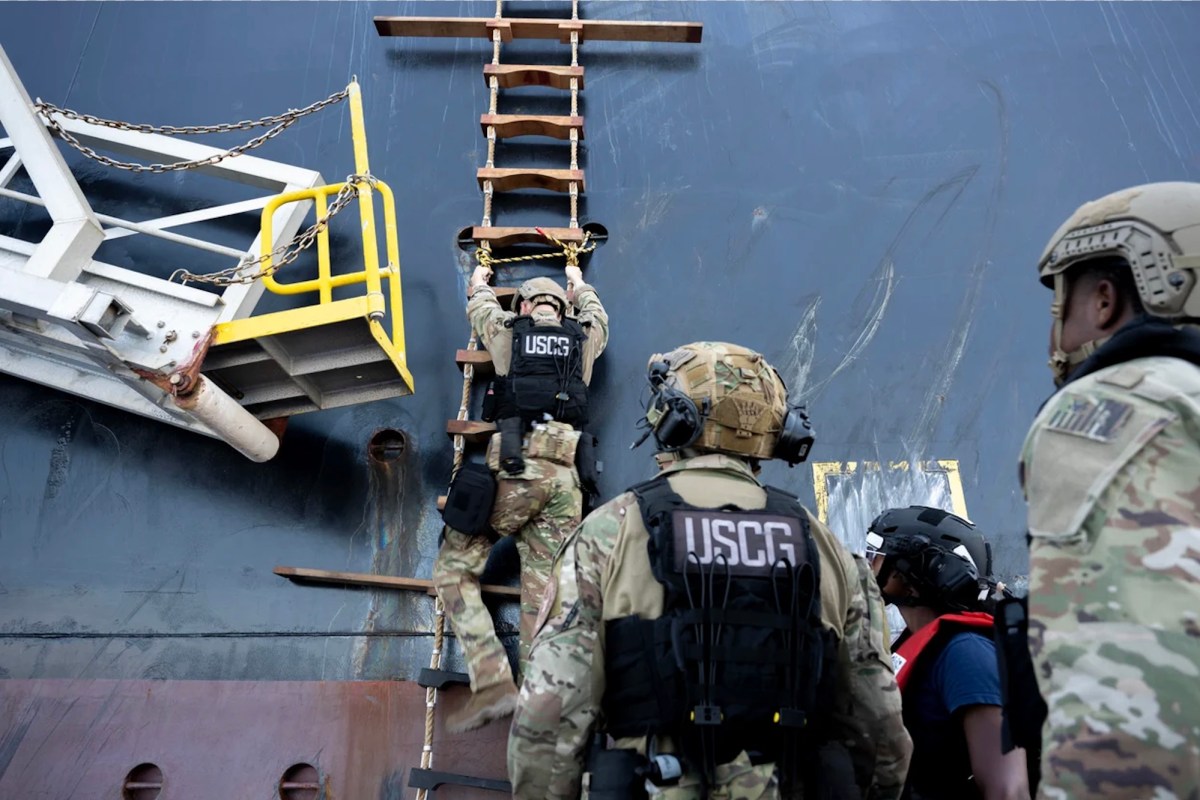
صعدت فرق الأمن السيبراني التابعة لمكتب التحقيقات الفيدرالي (FBI) وخفر السواحل الأمريكي على متن ناقلتي نفط في خليج المكسيك، إثر تعرض شبكاتهما لاختراق سيبراني أتاح للمخترقين التحكم في أنظمة الملاحة والدفع والشحن. ووفقاً لما أورده محرر الأمن السيبراني زاك ويتاكر، شمل الاستهداف الناقلة العملاقة “VL Prosperity” البالغ طولها 333 متراً أثناء رحلتها من مصر إلى الولايات المتحدة، حيث تم التلاعب بأنظمة السرعة والوقود وانقطعت اتصالات السفينة لأكثر من يوم، بينما تحقق السلطات الأمريكية في احتمال وقوف جهات إيرانية خلف الهجوم، دون تسجيل أضرار بيئية أو خطورة على الطاقم.
لماذا يهمك هذا الخبر
يكشف هذا الحادث عن ثغرات حرجّة في منظومة الأمن السيبراني للقطاع البحري وسلاسل الإمداد العالمية، وهو ملف يحظى بأهمية قصوى لبلدان الخليج العربي التي تشكل شرياناً رئيسياً لشحن الطاقة الملاحية. يوضح الخبر للخبراء والمتخصصين التقنيين أن الشبكات المعقدة الممتدة داخل السفن والناقلات الحديثة لم تعد بمعزل عن التهديدات السيبرانية، مما يستلزم إعادة تقييم طرق حماية التقنيات التشغيلية (OT) وتقنية المعلومات (IT) المربوطة بإدارة الشحنات والأنظمة الملاحية الحساسة.
الأثر المتوقع
من المتوقع أن تتجه الهيئات التنظيمية البحرية وشركات إدارة أسطول الناقلات إلى فرض إجراءات أمنية أكثر حزماً لضمان فصل شبكات التحكم التشغيلي عن الاتصالات الخارجية. ورغم إشارة البيان الرسمي إلى عدم تسجيل اضطرابات تشغيلية أو كارثة بيئية، إلا أن وصف وكالة الأمن السيبراني والبنية التحتية الأمريكية (CISA) لهذه الهجمات بكونها “انتهازية” يعكس مخاوف متزايدة من استغلال البنية التحتية البحرية ومرافق الطاقة كأهداف سهلة في أوقات التوترات الجيوسياسية.
خلاصة
تثبت حادثة استهداف ناقلات النفط أن أمن الشبكات الملاحية أصل أساسي لحماية الاقتصاد وسلاسل إمداد الطاقة العالمية. الحفاظ على سلامة الأنظمة التشغيلية لسفن الشحن بات يتطلب معايير أمان سيبراني لا تقل عن تلك المتبعة في المنشآت البرية الحيوية.
المصدر: اقرأ الخبر الأصلي